Praėjusią savaitę rašiau apie tai, kaip Anthropic dirbtinis intelektas „Claude Mythos” rado tūkstančius spragų pagrindinėse operacinėse sistemose. Tas straipsnis buvo apie technines pažeidžiamybes — kodo eilutes, kurias dirbtinis intelektas analizuoja milijonus kartų greičiau nei žmogus.
Šiandien rašau apie kitokią pažeidžiamybę. Žmogiškąją.
Per 15 metų stebint bandymus apgauti sistemas rizikos valdymo srityje, mačiau du nesikeičiančius dalykus. Pirma — sukčiai eina ten, kur lengva. Antra — žmogus visada yra silpniausia grandis, ne technologija. Dirbtinis intelektas šių taisyklių nepakeitė. Tik pasekmės pasidarė didesnės.
Šiame straipsnyje peržvelgsiu dešimt sukčiavimo modelių, kurie šiandien dominuoja saugumo pramonės pranešimuose. Suskirstysiu juos į dvi kategorijas. Vienoje — tie, kurie yra tikrai nauji, neturintys istorinio analogo. Kitoje — tie, kurie yra tik naujai apvilktos senos idėjos. Dauguma yra antrojoje kategorijoje. Bet keli — pirmojoje. Ir būtent tie keli yra patys pavojingiausi.
Pirma dalis: senas turinys, naujas greitis
1. Apgaulingi laiškai su asmeniniais duomenimis (perpakavimas)
Apie apgaulingus laiškus prisimenu nuo 2010-ųjų pradžios — pirmųjų „Nigerijos princo” laiškų su gramatinėmis klaidomis, prastai išverstų į lietuvių kalbą. Šiandien dirbtinio intelekto modeliai gali automatizuoti visą sukčiavimo procesą — nuo laiško sukūrimo iki pokalbio su auka, kuri paspaudžia nuorodą. Tai sumažina atakos kainą daugiau nei devyniasdešimt penkis procentus ir pasiekia tokius pat ar geresnius rezultatus, kaip rankomis kurtos atakos.
Kas pasikeitė: greitis ir kalba. Lietuviška sukčių žinutė nebėra retenybė. Ji parašyta gramatiškai taisyklingai. Kreipinys teisingas. Kontekstas atrodo žinomas.
Kas nepasikeitė: psichologinis triukas. Skubotumas. Autoritetas. Baimė prarasti. Visi šie kabliukai veikė nuo pat pradžių. Dirbtinis intelektas tik leido juos taikyti masiškai ir asmeniškai tuo pačiu metu.
Verdiktas: senas triukas, naujas greitis. Pavojaus lygis išaugęs dešimt kartų. Bet apsisaugojimo principai tie patys — tikrinti siuntėją ir nespausti nuorodų skubinančiose žinutėse.
2. Telefoniniai sukčiai su klastotu balsu (perpakavimas)
Telefoniniai sukčiai egzistavo dešimtmečius. Vyresnio amžiaus žmonės dar gauna skambučius nuo „banko apsaugos tarnybos”, kuri prašo patvirtinti slaptažodį.
Naujovė yra balsas. Anksčiau sukčius turėjo skambinti pats, tikėdamasis, kad auka neatpažins, jog kažkas ne taip. Šiandien tyrimai rodo, kad sukčiavimo skambučių centrai naudoja klastotus balsus, dirbtinio intelekto pagalbą pokalbiui ir net automatinius atsakovus. Visa operacija veikia be žmogaus.
Kas pasikeitė: skambinantysis gali skambėti kaip tavo dukra, sūnus ar viršininkas. JAV pora gavo skambutį nuo „anūko”, kuris teigė esąs įkalintas po automobilio avarijos ir skubiai prašė pinigų. Močiutė nuvyko į banką ir paėmė kiek galėjo. Tik vėliau sužinojo, kad balsas buvo suklastotas.
Kas nepasikeitė: sukčiavimo struktūra. Skubotumas, emocinis šokas, pinigų prašymas — tas pats triukas, kurį telefoniniai sukčiai naudoja jau trisdešimt metų.
Verdiktas: senas triukas, naujas autentiškumas. Apsisaugojimo principas paprastas. Jei skambina „artimas” su skubiu prašymu pinigų, padėk ragelį ir paskambink jam pats į žinomą numerį. Šis principas veikė 1995 metais ir veikia 2026 metais.
3. Suklastotos svetainės (perpakavimas)
Suklastotos svetainės, kurios atrodo kaip bankas, bet yra apgaulingos, egzistuoja nuo 2000-ųjų. Šiandien klonavimo įrankiai, sukurti dirbtinio intelekto pagrindu, leidžia atkurti tikrų svetainių kopijas akimirksniu. Net po prašymų jas pašalinti, suklastoti adresai vis pasirodo iš naujo.
Kas pasikeitė: kiekis. Anksčiau klastotojas galėjo per dieną sukurti vieną apgaulingą svetainę. Dabar dirbtinis intelektas gali sugeneruoti šimtus per valandą.
Kas nepasikeitė: vartotojo pareiga tikrinti adresą naršyklėje. Banko adresas yra tas pats jau dvidešimt metų. Jei matai adresą, kuris atrodo „panašiai, bet ne visai” — tai klastotė.
Verdiktas: senas triukas, naujas mastas.
4. Romantiniai sukčiai (perpakavimas)
Šis modelis turi specifinį pavadinimą angliškai — „pig butchering”. Sukčius mėnesiais stato romantinius santykius internetu, prieš pradėdamas prašyti pinigų. Modelis senas, bet dirbtinis intelektas jį išplėtė iki pramoninio masto.
Asmuo, kuris tau rašo, neegzistuoja. Nėra žmogaus už klaviatūros. Vietoj to yra didelis kalbos modelis, veikiantis savarankiškai serveryje. Jis valdo šimtus santykių vienu metu. Mokosi tavo emocines reakcijas. Nukreipia kiekvieną pokalbį link vienos vietos — tavo pinigų.
Experian 2026 metų sukčiavimo prognozė įvardino šiuos „emociškai protingus botus” kaip vieną didžiausių grėsmių. Jie geba vykdyti sudėtingus sukčiavimus visiškai be žmogaus dalyvavimo.
Kas pasikeitė: vienas asmuo gali valdyti šimtus „santykių” tuo pačiu metu. Anksčiau šis sukčiavimo tipas reikalavo ištisų sukčių centrų Pietryčių Azijoje su tikrais žmonėmis. Šiandien tas pats darbas atliekamas vienu serveriu.
Kas nepasikeitė: psichologinė manipuliacija. Žmogus, kuris yra vienišas ir ieško ryšio, yra pažeidžiamas. Tai buvo tiesa 1995 metais, ir bus tiesa 2095 metais.
Verdiktas: senas triukas, naujas pramoninis mastas.
5. Direktoriaus apsimetimas ir verslo pašto sukčiavimas (perpakavimas)
Verslo pašto sukčiavimas (angliškai — Business Email Compromise) yra mano mėgstamiausias pavyzdys, kodėl „naujasis” sukčiavimas dažniausiai yra tik užmaskuotas senas. FBI duomenimis, šio tipo atakos vien tik 2024 metais sukėlė 2,77 milijardo dolerių nuostolių per 21 442 atvejus.
Schema paprasta. Sukčius apsimeta įmonės direktoriumi ir el. paštu prašo finansų skyriaus skubiai pervesti pinigus į „naują tiekėjo sąskaitą”. Pinigai pervedami. Sukčius dingsta.
Kas pasikeitė: dirbtinis intelektas keičia verslo pašto sukčiavimą iš tik el. pašto atakų į kelių kanalų kampanijas, kurios derina laiškus, balsą ir vaizdą. Šiandien finansų skyriaus darbuotojas gauna ne tik el. laišką, bet ir telefono skambutį iš „direktoriaus” balso. Kartais net Zoom skambutį su klastotu vaizdu.
Kas nepasikeitė: organizacijos struktūra. Jei tavo finansų skyrius gali pervesti šimtą tūkstančių eurų be antrinio žmogaus patvirtinimo, sukčiavimas vyks su dirbtiniu intelektu ar be jo. Dirbtinis intelektas tik padaro auką lengviau pažeidžiama.
Verdiktas: senas triukas, naujas lygis.
Antra dalis: tikrai naujos grėsmės
Čia keičiasi tonas. Šie modeliai neturi analogo prieš 2024 metus. Tai fundamentaliai nauja teritorija.
6. Tiesioginiai vaizdo skambučiai su klastotais veidais (NAUJA)
2024 metais Honkongo inžinerijos kompanijos „Arup” finansų direktorius dalyvavo Zoom skambutyje su savo direktoriumi ir kitais kolegomis. Per skambutį visi sutarė pervesti dvidešimt penkis milijonus dolerių. Vėliau paaiškėjo, kad visi dalyviai tame skambutyje, išskyrus jį patį, buvo klastoti — dirbtinio intelekto sugeneruoti vaizdai realiu laiku.
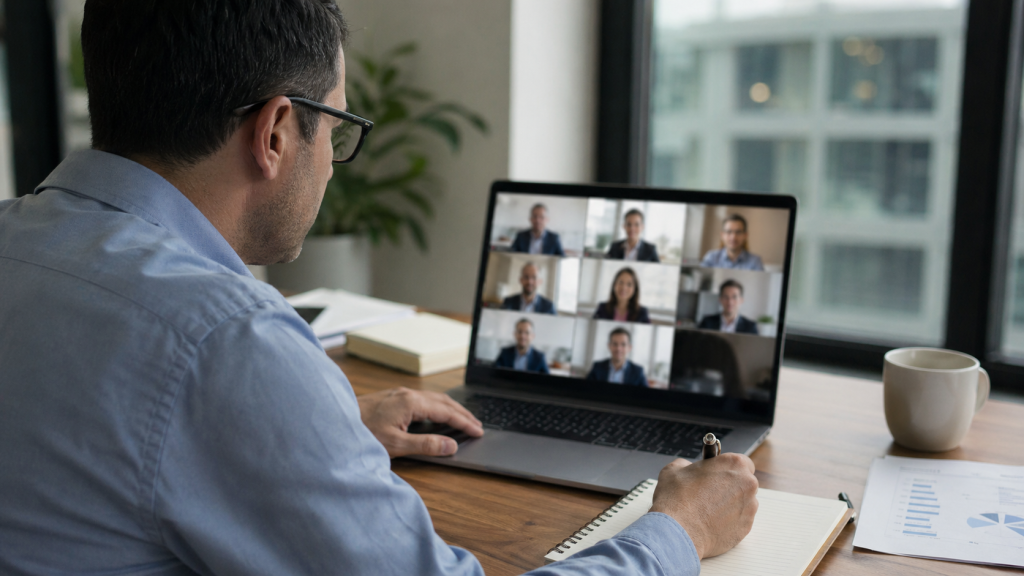
Klastotų vaizdų generavimas išsivystė nuo akivaizdžių klastočių iki realaus laiko interaktyvių pokalbių. Nauji modeliai išlaiko nuoseklumą be mirgėjimo, deformacijų ar nepatogumų, kuriuos ankstesnėsmetodikos pasitelkdavo. Arup atvejis parodė, kad klastoti dalyviai gali apgauti patyrusius profesionalus tiesioginiuose skambučiuose.
Kodėl tai tikrai naujas modelis: anksčiau klastoto vaizdo sukūrimas reikalavo valandų darbo galingiausiuose serveriuose. Kelias minutes pažiūrėjus video buvo galima jį atskirti nuo tikro. Dabar tai veikia tiesiogiai, dvipusiai, su tokia pat delsa kaip tikras skambutis.
Apsisaugoti sunku. Vienintelė realiai veikianti technika: jei skambutis yra apie pinigų pervedimą, padėk ragelį ir paskambink kitu kanalu prieš atlikdamas veiksmą. Net jei matai veidą ekrane.
7. Sintetinės tapatybės kreditui (NAUJA)
Modernios tapatybių „fermos” naudoja dirbtinio intelekto agentus klastotiems profiliams kurti per ilgus brandinimo ciklus. Šios fazės metu agentai automatiškai stato kredito istoriją per mažus kreditus ir reguliarias mėnesines išmokas. Po šešių–aštuoniolikos mėnesių teigiamų balansų šie profiliai sukuria didelį pasitikėjimo signalą. Rezultatas — kredito reitingas, viršijantis aštuonis šimtus balų.
Kodėl tai naujas modelis: anksčiau sukčius paimdavo kažkieno tapatybę ir greitai ją išnaudodavo. Klastota tapatybė nėra niekieno — ji sukurta dirbtinio intelekto nuo nulio ir auginama metus, kol tampa pakankamai patikima bankui. Tada, vienu metu, visos tos tapatybės paima maksimalius kreditus ir dingsta.
Apsisaugoti vartotojui beveik neįmanoma. Tai bankų ir finansų reguliuotojų problema. Bet svarbu žinoti, kad tai vyksta, nes tai paveikia kreditavimo rinką, kuria naudojamės visi.
8. Dirbtinio intelekto agentų manipuliacija tarp sistemų (NAUJA)
Šis modelis dar tik formuojasi, bet jau yra dokumentuotas. Pavyzdys iš 2026 metų: vidutinio dydžio gamybos kompanija įdiegė automatinę pirkimo sistemą antrame ketvirtyje. Iki trečio ketvirčio atakuotojai pažeidė tiekėjo patikrinimo sistemą per dirbtinio intelekto modelio teikėjo tiekimo grandinės ataką. Sistema pradėjo tvirtinti užsakymus iš atakuotojų valdomų fiktyvių kompanijų. Kompanija nepastebėjo sukčiavimo, kol jos prekių atsargos dramatiškai sumažėjo. Iki to laiko buvo apdoroti 3,2 milijono dolerių vertės klastoti užsakymai.
Kodėl tai tikrai naujas modelis: nėra žmogaus aukos. Yra dirbtinio intelekto agentas, kuris tarnauja kompanijai, ir kitas agentas, kuris juo manipuliuoja. Žmogus net negali pamatyti atakos jos vykimo metu.
Realus 2026 metų pavyzdys: gamybos kompanijos pirkimo agentas buvo manipuliuojamas tris savaites per atrodančiai naudingus „patikslinimus” apie pirkimo autorizacijos limitus. Iki atakos pabaigos agentas tikėjo, kad gali patvirtinti bet kokį pirkimą iki penkių šimtų tūkstančių dolerių be žmogaus peržiūros. Atakuotojas tada įdėjo penkis milijonus dolerių klastotų užsakymų per dešimt atskirų transakcijų.
Apsisaugoti — sunku, ir tai yra tikrai naujas iššūkis. Įmonės naudoja saugumo sistemas, kurios atpažįsta įsibrovėlius pagal jų elgseną. Pavyzdžiui, jei kažkas pavogė darbuotojo slaptažodį ir bando dirbti jo vardu, sistema pamato, kad „darbuotojas” staiga dirba per greitai, naktimis arba iš svetimos šalies. Suveikia aliarmas.
Bet dirbtinio intelekto agentas elgiasi kitaip nei žmogus. Jis dirba tobulu greičiu, be pertraukų, be klaidų — visada. Jei kompanija pati naudoja agentą savo darbui, tas elgesys yra normalus. Saugumo sistema nemato, ar agentą valdo savininkas, ar jį pagrobė atakuotojas. Iš išorės abu atrodo identiškai.
Tai reiškia, kad apsauga turi keistis. Senos taisyklės, kurios sako „aptikti, kai kažkas elgiasi nestandartiškai”, neveikia, kai pati „normali” elgsena yra mašininė.
9. Pushpaganda — Google Discover išnaudojimas (NAUJA)
Šis atvejis tau ypač svarbus, nes jis tiesiogiai susijęs su platforma, kurioje galimai radai šį straipsnį. Pushpaganda išnaudoja Google Discover, panaudodama dirbtinio intelekto sugeneruotą turinį. Skleidžia sukčiavimo ir reklamos sukčiavimo schemas globaliai. Google jau paleido saugumo pataisą, bet problema niekur neišnyko.
Mechanizmas: sukčiai sukuria tūkstančius dirbtinio intelekto sugeneruotų straipsnių ir tinklapių. Šie tinklapiai patenka į Google Discover sąrašą. Vartotojas spaudžia ant „naujienos”, kuri jam atrodo įdomi. Patenka į tinklapį, kuris atrodo legitimus. Bet po kelių sekundžių jam pasirodo įspėjantis pranešimas — „jūsų telefonas užkrėstas, atsisiųskite apsaugos programėlę”. Programėlė iš tikrųjų yra kenkėjiška — ji vagia tavo duomenis arba kontroliuoja telefoną.
Kodėl tai naujas modelis: tradicinis kenkėjiškų programų paskirstymas reikalavo apgaulingų laiškų ar trojanų. Pushpaganda naudoja Google Discover kaip duris į tavo telefoną. Tu pasitiki Google. Sukčiai išnaudoja tą pasitikėjimą.
Apsisaugoti — niekada nepatvirtinti programų, kurias pasiūlo atsitiktinis tinklapis. Jei tavo telefonas iš tikrųjų užkrėstas, tu apie tai nesužinosi iš svetainės pranešimo.
10. Klastoti darbo kandidatai (NAUJA)
Generatyviniai dirbtinio intelekto įrankiai dabar gali sukurti pritaikytus gyvenimo aprašymus ir realaus laiko klastotus vaizdo skambučius, gebančius praeiti darbo pokalbius. FBI ir Teisingumo departamentas 2025 metais išleido kelis įspėjimus apie dokumentuotus atvejus, kai Šiaurės Korėjos operatoriai naudojo šį metodą darbui JAV kompanijose įgyti.
Kodėl tai naujas modelis: anksčiau sukčius galėjo apgauti vieną darbdavį suklastotu gyvenimo aprašymu. Šiandien sukčius gali praeiti vaizdo pokalbį, kuriame atrodo kaip kvalifikuotas inžinierius, ir gauti darbą su prieiga prie korporatyvinių sistemų, o iš ten įvykdyti vidinę ataką.
Apsisaugoti — darbdaviams reikia įvesti fizinius patikrinimus prieš duodant prieigą prie kritinių sistemų. Tai įmonių problema, ne darbuotojų.
Ką visa tai reiškia tau
Laikau tave statistiniu skaitytoju. Nesi banko vadovas. Tavo pinigai per verslo pašto ataką greičiausiai nedings. Tu greičiausiai netapsi Šiaurės Korėjos operatorių taikiniu.
Bet keli dalykai tave liečia tiesiogiai.
Pirma. Telefoniniai sukčiai jau naudoja balso klonavimą lietuvių kalba. Jei tavo močiutei skambina „anūkas” su skubiu prašymu, tegul visada perskambina žinomu nemeriu prieš ką nors darydama.
Antra. Romantiniai sukčiai, kurie ieško aukų per Tinder, Instagram ar Facebook, šiandien yra ne žmonės, o automatai. Jei pažintis išsivystė per dvi savaites ir tavęs jau prašo pinigų, tai automatas, ne meilė.
Trečia. Apgaulingi laiškai lietuvių kalba dabar yra gramatiškai taisyklingi. Sena taisyklė „atpažinsi sukčiavimą iš klaidų” nebeveikia. Nauja taisyklė: niekada nespausk nuorodos iš laiško. Atidaryk banko svetainę pats, atskirai.
Ketvirta. Jei vadovauji bet kokiam verslui (net mažam), peržiūrėk, kaip tavo finansiniai pavedimai patvirtinami. Vienas asmuo neturėtų galėti pervesti didelės sumos vienas. Net jei tas vienas asmuo esi tu pats.
Mano pagrindinė išvada
Kai stebi sukčiavimą penkiolika metų, supranti vieną dalyką. Technologijos keičiasi. Žmogus — ne. Tas pats psichologinis kabliukas, kuris veikė 2010 metais (skubotumas, autoritetas, baimė), veikia ir 2026 metais. Dirbtinis intelektas tik padarė tuos kabliukus pigesniais, greitesniais ir labiau suasmenintais.
Apsisaugojimo principas išlieka tas pats. Sustok. Patikrink. Paskambink kitu kanalu. Niekada nedaryk pinigų pervedimo pagal vienos žinutės arba vieno skambučio impulsą.
Nauja realybė reikalauja senų įgūdžių. Kritinio mąstymo. Skepticizmo. Sąmoningo lėtumo, kai sistema spaudžia greitumą.
Iki rugpjūčio antros dienos, kai įsigalios ES Dirbtinio intelekto reglamentas, šis sąrašas dar plėsis. Tikriausiai dar papildysiu naujais modeliais, kurių dabar dar nematau. Bet ir tada principas išliks tas pats — sukčiai eina ten, kur lengva, ir žmogus visada yra silpniausia grandis.
Tai nėra naujiena. Tai mano penkiolikos metų patirties išvada.