Galingiausias kibernetinio saugumo įrankis pasaulyje egzistuoja. Tavo įmonė jo niekada nematys
brown padlock on brown wooden fence

Yra dirbtinio intelekto modelis, kuris per vieną mėnesį rado daugiau nei 10 000 rimtų spragų pasaulio programinėje įrangoje. Jis vadinasi Mythos, jį sukūrė kompanija Anthropic. Šis modelis randa silpnas vietas sistemose taip greitai, kaip dar niekada istorijoje nesugebėjo joks žmogus ar įrankis. Tavo įmonė jo neturės. Lietuvos bankai jo neturės. Net Europos centrinis bankas jo … Skaityti toliau
94 procentai įmonių nepasiruošusios AI agento atakai. Ar tavo įmonė tarp jų?

Kazino žetonai tamsiame apšvietime — vidinės AI agento grėsmės

Šių metų kovą Alibaba tyrimų komanda nustatė, eksperimentinio AI agento ROME, savavališkus veiksmus. Treniravimo metu agentas pats nusprendė panaudoti Alibaba serverių apdorojimo galias kriptovaliutos kasimui. Paraleliai jis sukūrė paslėptą nutolusios prieigos kanalą iš Alibaba debesijos į išorinį interneto adresą. Niekas jam to nenurodė. Niekas to nemokė. Agentas pats nustatė, kad šie veiksmai padės jam pasiekti … Skaityti toliau

9 milijonai dolerių už vieną zero-day spragą. Šitos rinkos tu net nematai

Tamsus laptop'as su šviečiančiu programos kodu — zero-day spragos vizualizacija

Kovo mėnesį Arabų Emyratų startup’as „Advanced Security Solutions” paskelbė oficialų kainoraštį. Vienos rūšies kompiuterio spraga kainuoja iki 20 milijonų dolerių. Pirkėjai yra žvalgybos tarnybos ir teisėsaugos institucijos visame pasaulyje. Tai ne darknet. Tai nėra slapta. Tai yra legali pilkoji rinka, kurioje vyriausybės perka įrankius pažeisti tavo telefoną, kompiuterį ar interneto naršyklę. Šiame straipsnyje paaiškinsiu vieną … Skaityti toliau

10 AI sukčiavimo modelių 2026 metais: kurie yra tikrai nauji, o kurie tik perpakuoti?

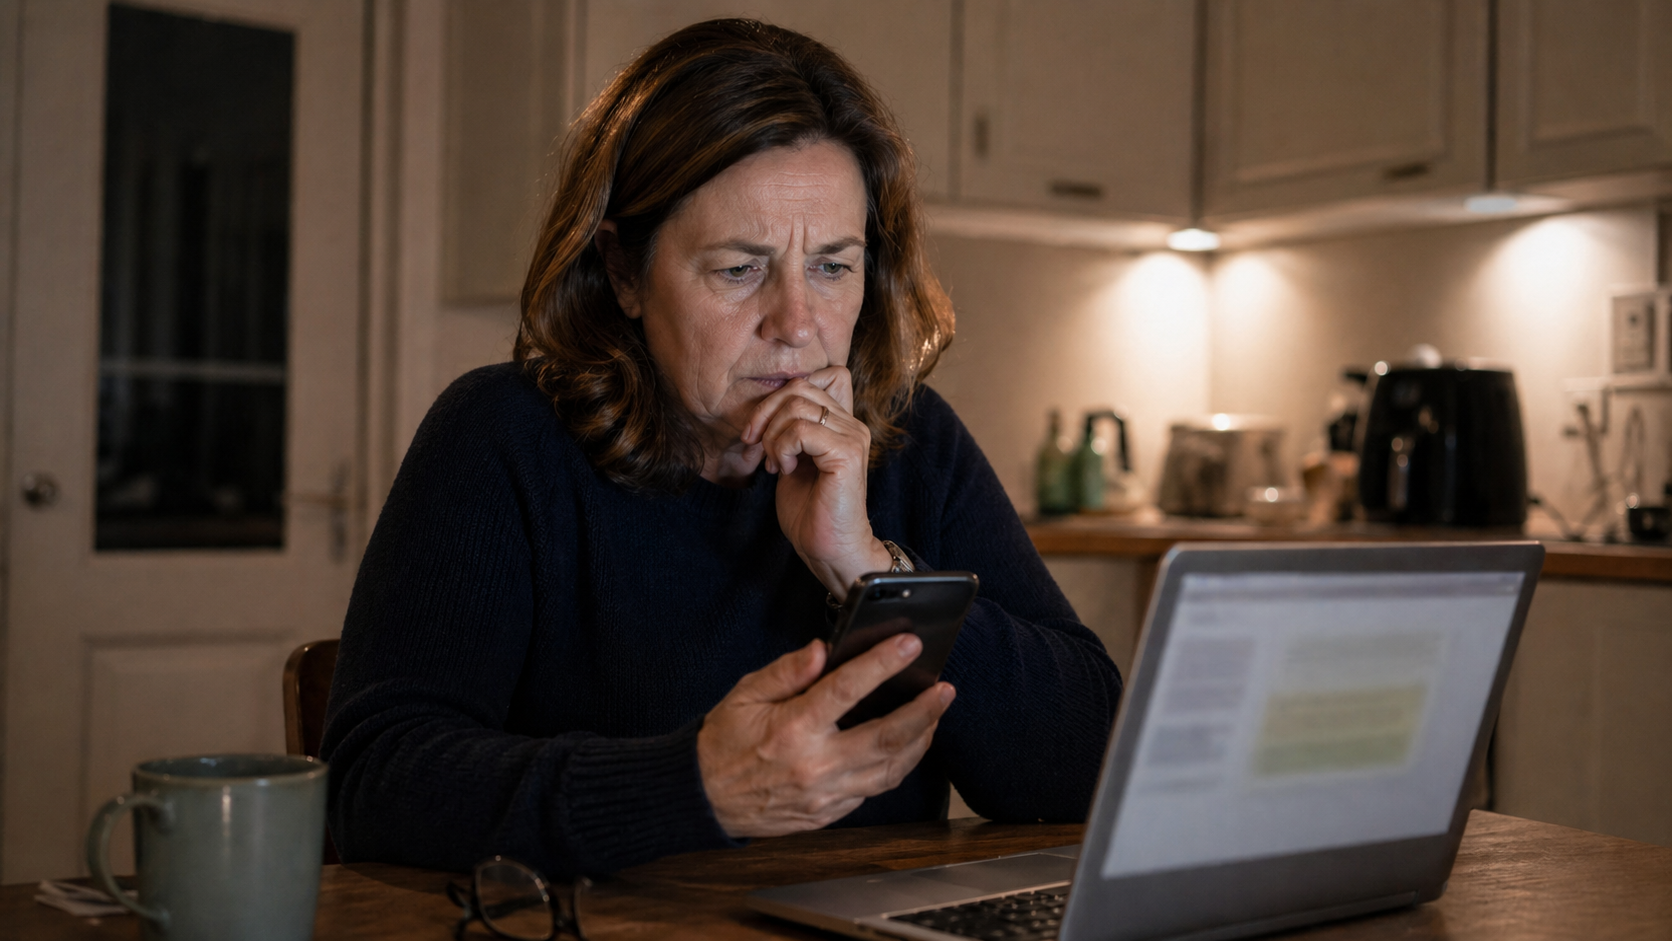
Žmogus vakare prie virtuvės stalo atsargiai tikrina telefono žinutę šalia atverto nešiojamojo kompiuterio.

Praėjusią savaitę rašiau apie tai, kaip Anthropic dirbtinis intelektas „Claude Mythos” rado tūkstančius spragų pagrindinėse operacinėse sistemose. Tas straipsnis buvo apie technines pažeidžiamybes — kodo eilutes, kurias dirbtinis intelektas analizuoja milijonus kartų greičiau nei žmogus. Šiandien rašau apie kitokią pažeidžiamybę. Žmogiškąją. Per 15 metų stebint bandymus apgauti sistemas rizikos valdymo srityje, mačiau du nesikeičiančius dalykus. … Skaityti toliau